警惕伪冒“ComputerShare算力”资金盘:柬埔寨金边诈骗陷阱,漏洞百出随时崩盘
近期名为“ComputerShare算力”的项目实为伪冒知名机构的资金盘骗局。该项目位于柬埔寨金边,通过虚构算力概念诱导投资,强制拉人头并隐藏国内运营痕迹。技术溯源显示其客服系统与域名IP均存在重大风险关联,背后涉及多家被执行公司,极易发生...
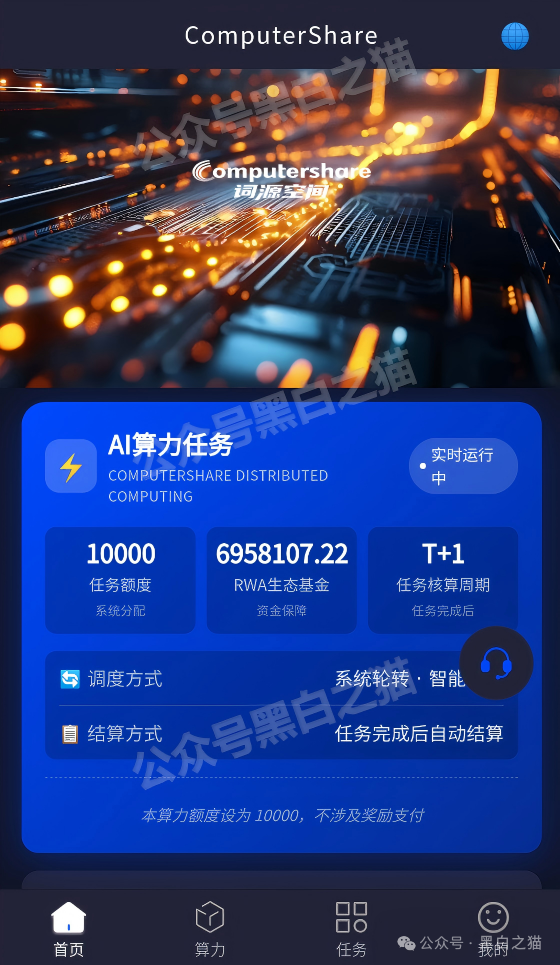
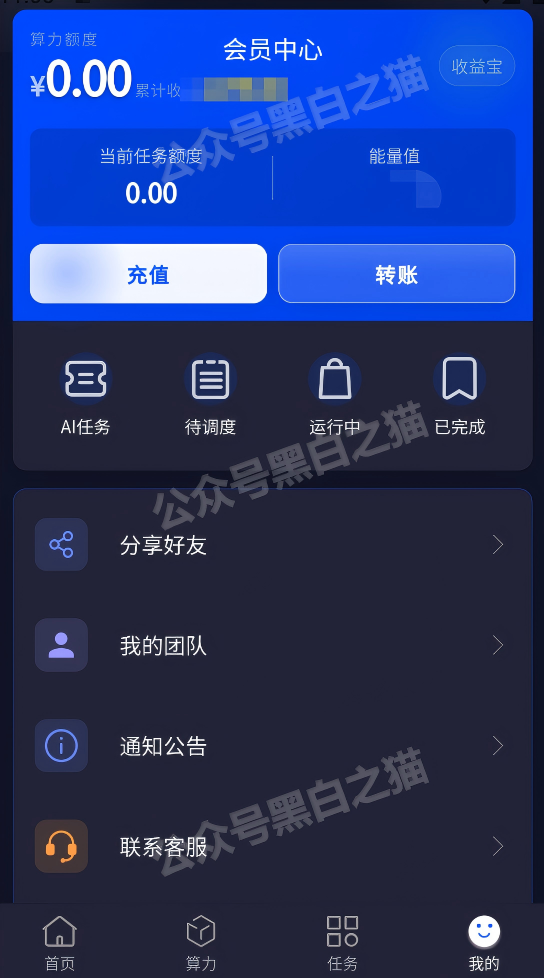
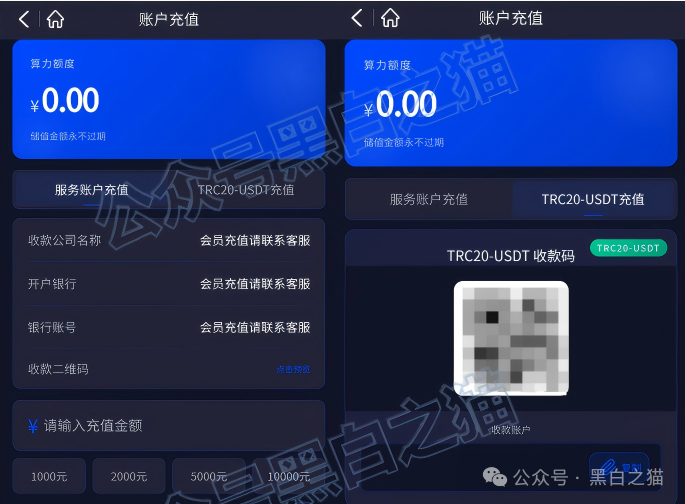
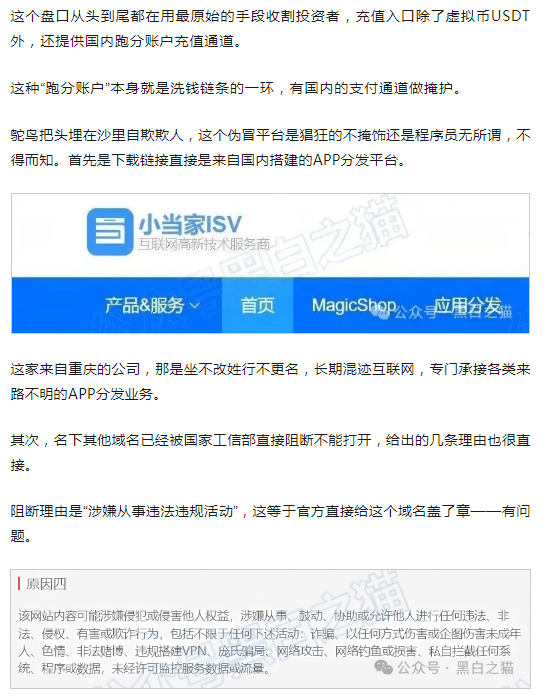
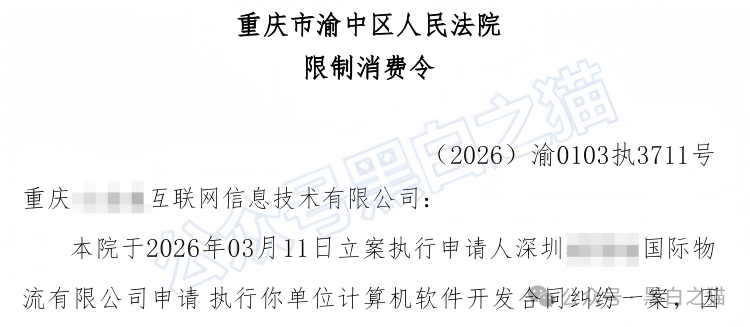
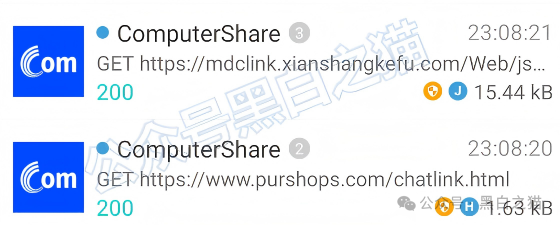
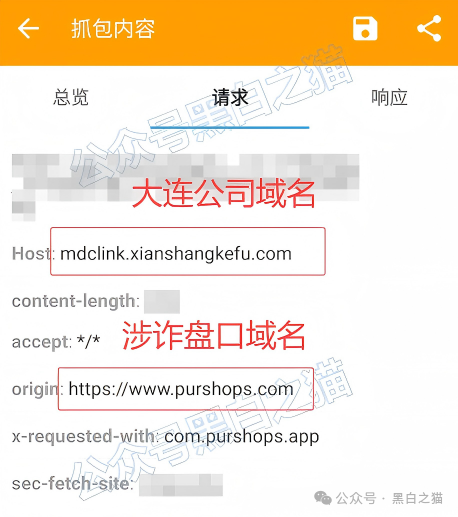
近期,许多投资者向笔者咨询一个名为“ComputerShare算力”的投资项目。经过深入调查与核实,可以明确断定,这是一个彻头彻尾的伪冒平台。骗子们拙劣地盗用了国际知名机构“ComputerShare”的名号,试图以此背书来骗取信任。然而,这群诈骗分子的作案手法相当粗糙,不仅留下了大量国内公司分发平台的痕迹,甚至在微信公众号ID等关键信息上毫无遮掩,仿佛生怕受害者查不到他们的真实老底。这种低级错误暴露了其急于收割的心理,也为后续的法律追责留下了确凿的证据链。 该伪冒平台的核心话术极具迷惑性,声称用户只需“购买算力套餐”即可获得高额回报。然而,只要仔细审视其宣传材料,就会发现其中漏洞百出。所谓的“算力”在该项目中仅仅是一个虚拟的概念,没有任何实际的技术支撑或真实的业务产出。这种脱离实体经济的纯粹资金游戏,本质上就是典型的庞氏骗局,依靠后来者的资金支付前人的收益,一旦资金链断裂,崩盘只是时间问题。 为了筛选出那些容易被操控的“韭菜”,并剔除理性的“羊毛党”,项目方设置了苛刻的门槛。规定用户必须充值才能进入核心聊天群,这种付费入群的模式本身就是非法集资的典型特征。在群内,组织者不断灌输“赚钱就要拉人头”的错误价值观,除了拉人、分享链接,几乎没有其他任何实质性的业务讨论。这种简单粗暴的裂变模式,旨在迅速扩大受害群体规模,以便在跑路前最大化非法获利。 更人啼笑皆非的是,在该项目的APP内部,竟然直接隐藏了微信公众号的ID。这种做法简直是将自己的身份信息赤裸裸地展示出来,就差没有直接报出身份证号码了。虽然出于保护隐私和避免打草惊蛇的考虑,此处不公开具体ID,但这些数字足迹对于未来立案的执法者而言,无疑是追踪犯罪嫌疑人的重要线索。有兴趣的执法人员可以通过私信获取更详细的技术数据,以便进行精准打击。 通过企业查询工具进一步深挖,我们发现与该平台相关的重庆某家公司目前处境堪忧。数据显示,该公司多次被列为被执行人,其法定代表人也被限制了高消费。一家信誉破产、法律纠纷缠身的公司,怎么可能运营出一个承诺高额回报的优质投资项目?这本身就构成了巨大的逻辑悖论,足以证明该项目的欺诈本质。投资者若轻信此类背景不清的平台,面临的将是本金全无的巨大风险。 在技术层面,对该平台客服系统的测试抓包分析揭示了更多内幕。数据显示,其客服接口数据来源均相同,且直接指向之前多个已知资金盘口所共用的服务公司。这家位于东北大连的公司,主营业务是提供即时讯工具。境外许多诈骗盘口习惯在国内寻找此类技术服务商,以降低成本并规避监管。这与之前成都美洽提供的服务模式类似,多个盘口提前注册大量账号席位,形成了一条黑色的技术服务产业链。 这种客服系统的“一鱼多吃”模式意味着极高的系统性风险。一旦某个盘口被警方端掉或曝光,其他关联盘口只需更改名称和前端界面,即可继续利用同一套后台系统充当“在线客服”。这种技术复用不仅降低了诈骗团伙的运营成本,也增加了追踪难度。但对于投资者而言,这意味着你面对的“客服”可能同时服务于数十个即将崩盘的骗局,其专业性和安全性无从谈起。 最后,让我们来看一个决定性的实锤证据。通过对该伪冒平台域名的API接口进行IP反查,我们发现了熟悉而陌生的服务器地址。这一地址与此前多个已被证实为诈骗的项目有着千丝万缕的联系。明眼人一看便知,无需过多解释,这已经是赤裸裸的犯罪关联。目前,该项目据称位于柬埔寨金边,属于典型的境外诈骗资金盘,随时可能发生崩盘跑路事件。 鉴于此类骗局的复杂性和隐蔽性,受害者往往在资金受损后陷入绝望。目前,相关专业团队正在开展加密产找回业务,主要涵盖钱包密码忘记找回、私钥恢复、交易所冻结解封、泰达币冻结解封、个人钱包被盗追回以及老火币、FTX、门头沟等交易所历史资产不让提币的追回工作。同时,也提供项目宣发与舆情处理服务。但请记住,最好的防范永远是远离这类伪冒“ComputerShare算力”的陷阱,切勿因贪婪而成为诈骗分子的牺牲品。